Ajouter un site à une infrastructure VPN site à site (S2S) via PPTP/L2TP sous Windows Server 2022

6.2. Créer les tunnels VPN et configurer le routage entre le site 3 (Nice) et vos sites physiques (Bruxelles et Paris)
Pour commencer, allez sur le serveur VPN du site 3 (Nice) pour créer les connexions à la demande et configurer le routage vers les autres serveurs VPN de vos autres sites.
6.2.1. Créer le tunnel VPN entre le site 3 (Nice) et le site 1 (Bruxelles) en utilisant le PPTP
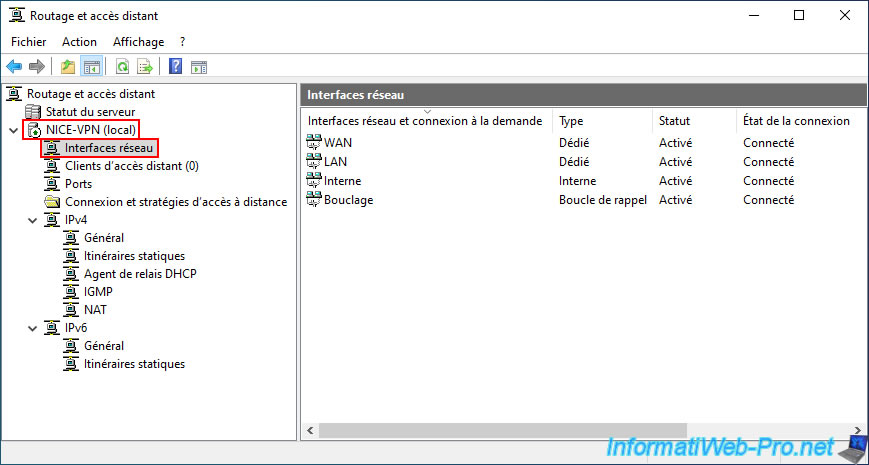
Sur le serveur VPN du site 3 (Nice), allez dans la section "Interfaces réseau".
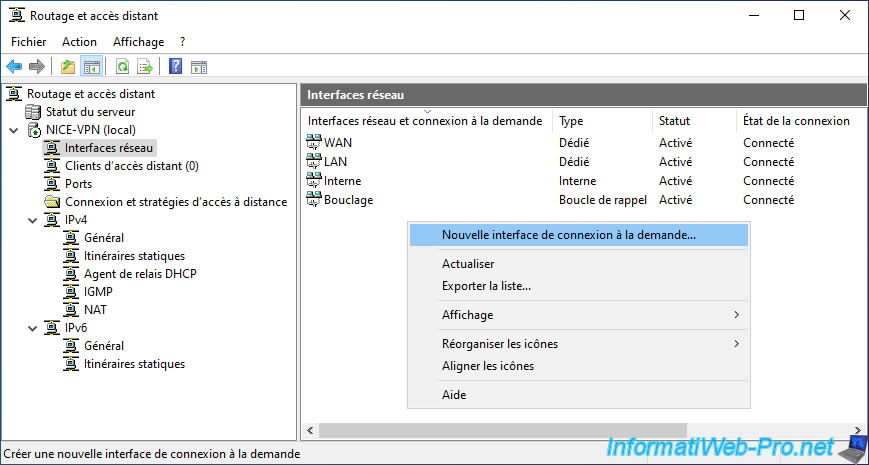
Faites un clic droit "Nouvelle interface de connexion à la demande".
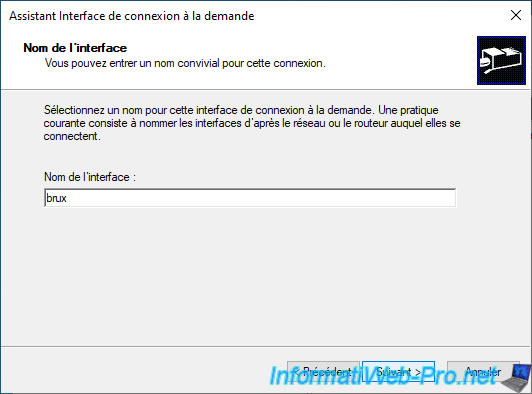
Indiquez le nom du routeur distant.
Dans ce 1er cas : brux.
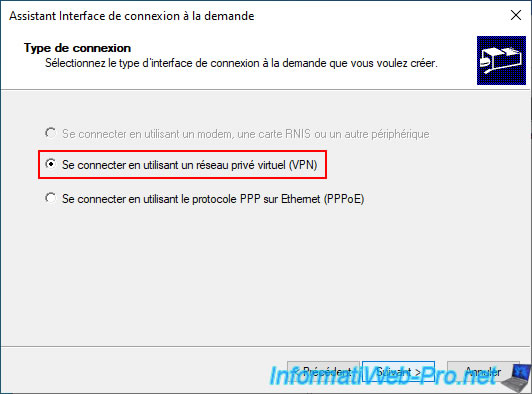
Sélectionnez l'option "Se connecter en utilisant un réseau privé virtuel (VPN)".
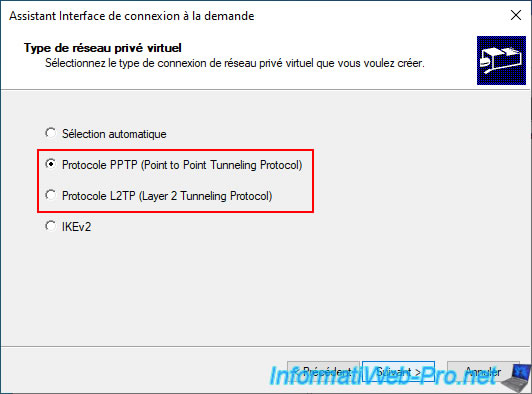
Sélectionnez le protocole souhaité entre PPTP et L2TP.
De préférence, utilisez le L2TP (plus stable et plus sécurisé) que le PPTP (moins sécurisé).
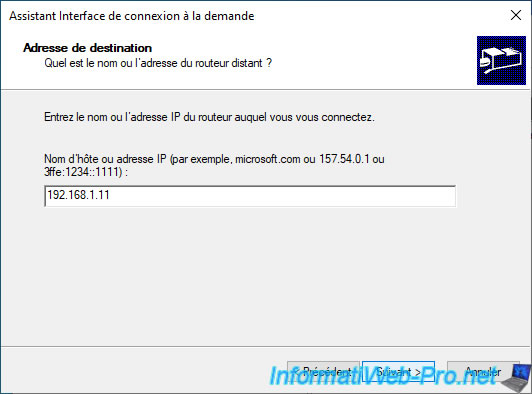
Tapez l'adresse IP publique (donc celle fournie par votre FAI) du serveur VPN distant.
Important : dans notre cas, il s'agirait de l'adresse IP publique de notre serveur "brux-vpn" situé à Bruxelles.
Néanmoins, comme tout est virtualisé pour la réalisation de ce tutoriel, nous avons utilisé plusieurs switchs virtuels pour simuler l'interconnexion de nos sites physiques via un réseau WAN.
D'où le fait qu'une adresse IP privée (locale) apparaisse dans notre cas.
Mais en production, il s'agirait d'une adresse IP publique. Ce qui implique aussi d'ouvrir et de rediriger correctement les bons ports dans le routeur ou Box du FAI pour le serveur VPN distant.
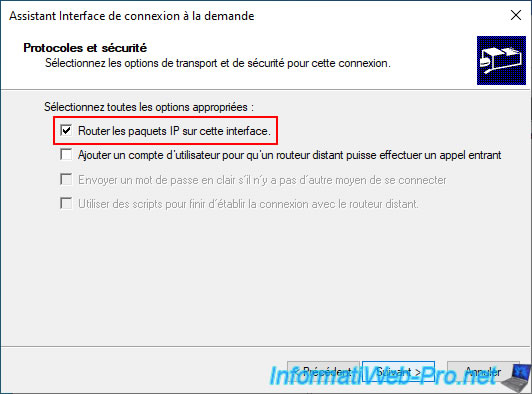
Cochez uniquement la case "Router les paquets sur cette interface".
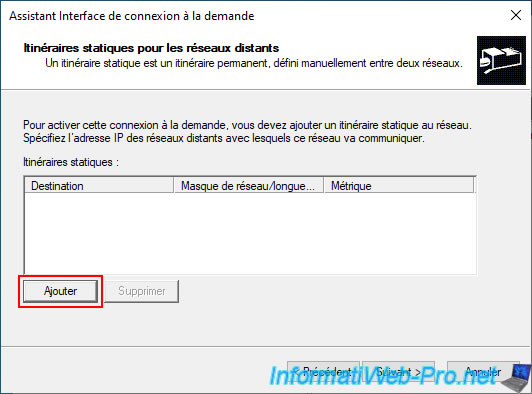
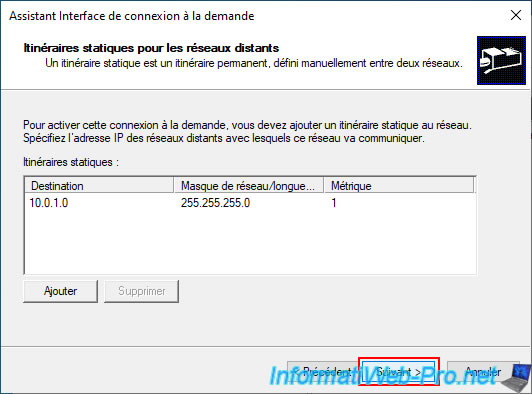
Cliquez sur "Ajouter".
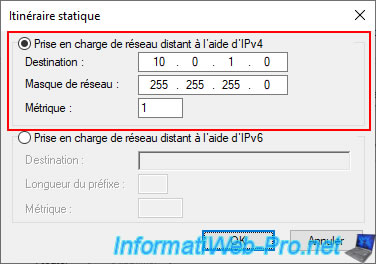
Indiquez l'ID réseau présent sur le site distant.
Dans notre cas, le sous-réseau utilisé sur le site 1 (Bruxelles) est "10.0.1.X".
Ce qui donne :
- Destination : 10.0.1.0.
- Masque de sous-réseau : 255.255.255.0.
Pour le métrique, tapez simplement le chiffre "1".
Il s'agit du niveau de priorité, mais si un seul chemin réseau existe vers ce sous-réseau, il suffit d'indiquer la valeur "1".
Cliquez sur "Suivant".
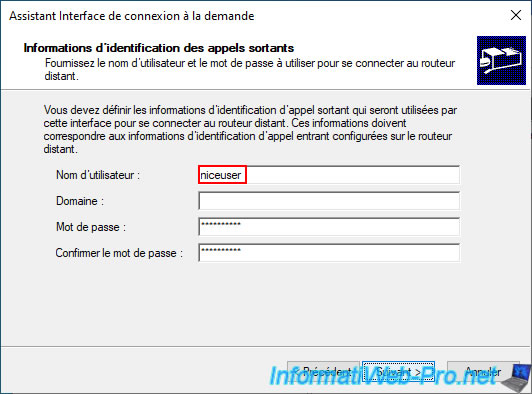
Indiquez les identifiants du compte utilisateur "niceuser".
Important : le compte d'utilisateur à utiliser est celui créé sur le serveur VPN distant, mais qui correspond au serveur VPN source.
Autrement dit, sur notre serveur "NICE-VPN" où nous configurons cette connexion à la demande, nous devons utiliser le compte d'utilisateur "niceuser" créé sur le serveur VPN "BRUX-VPN".
Cliquez sur "Terminer".
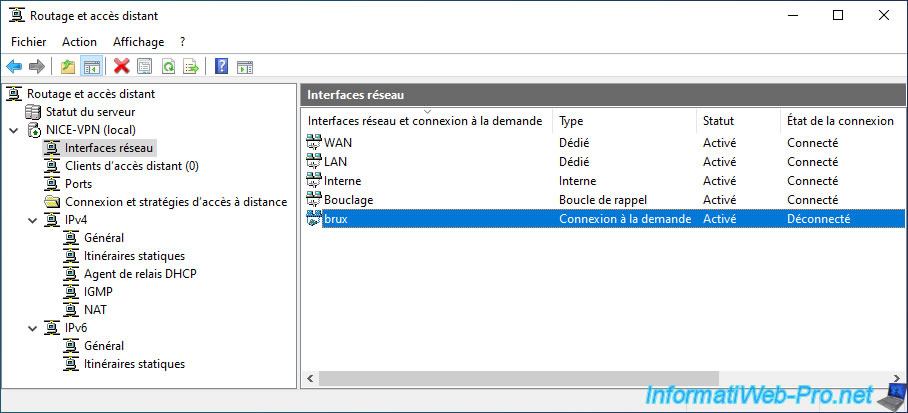
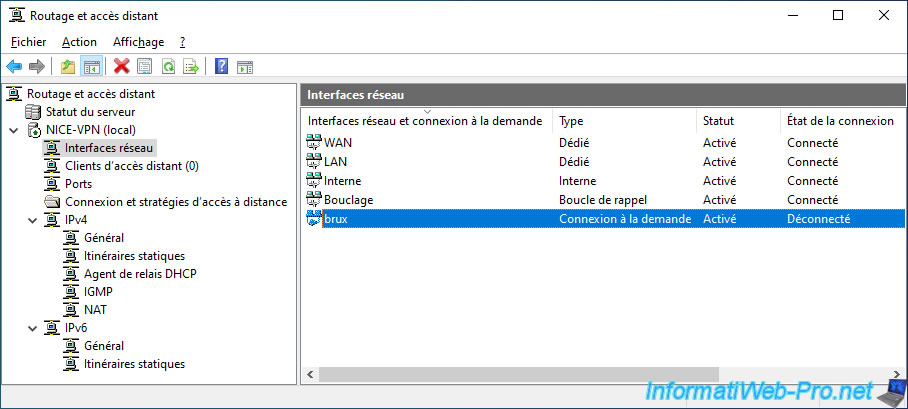
Votre nouvelle connexion à la demande "brux" que vous venez de créer apparait dans la section "Interfaces réseau".
Faites un double clic sur celle-ci.
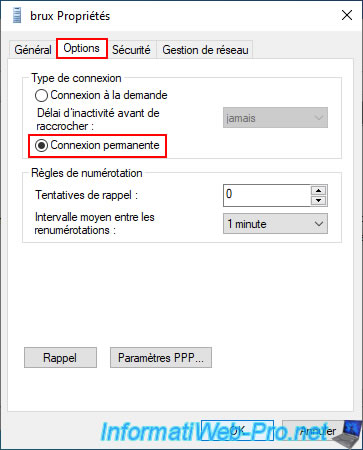
Dans l'onglet "Options", sélectionnez le type de connexion "Connexion permanente".
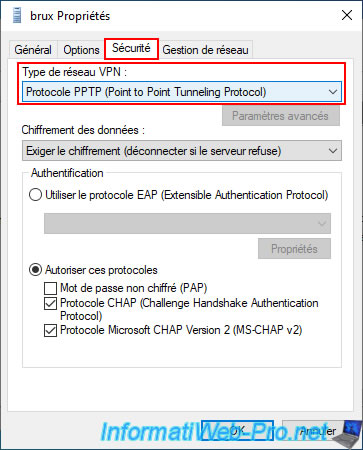
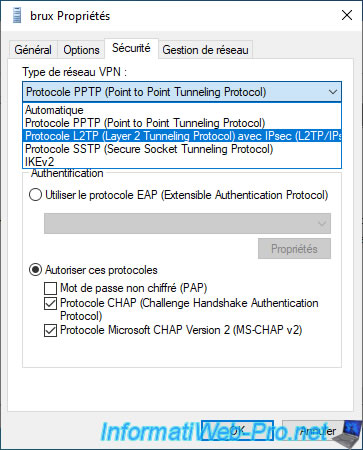
Dans l'onglet "Sécurité", vous verrez le type de réseau VPN sélectionné précédemment dans l'assistant.
Attention : si vous avez choisi le protocole L2TP, vous verrez à l'étape suivante de ce tutoriel qu'une étape supplémentaire est nécessaire pour que cela fonctionne.
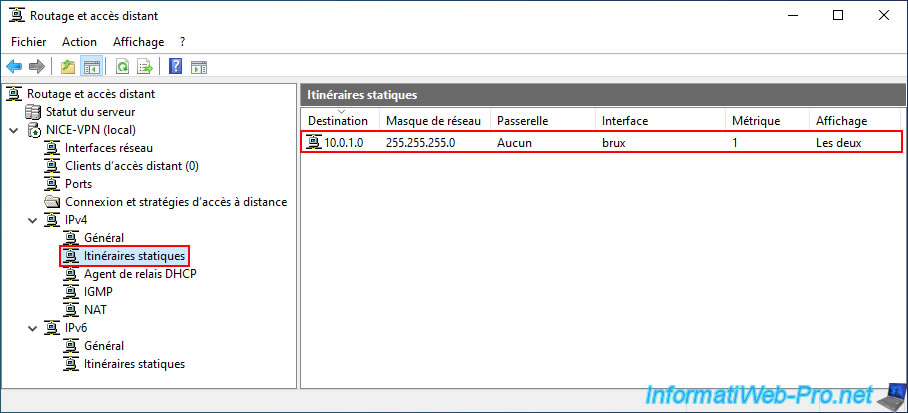
Dans la section "IPv4 -> Itinéraires statiques", vous verrez qu'un itinéraire statique a été ajouté avec le sous-réseau du site distant et le nom de l'interface de connexion à la demande concernée.
Ainsi, votre serveur VPN sait que le sous-réseau "10.0.1.0" est accessible via l'interface de connexion à la demande "brux".
6.2.2. Configurer le tunnel VPN entre le site 3 (Nice) et le site 1 (Bruxelles) pour utiliser le L2TP
Pour améliorer la sécurité et la stabilité de votre tunnel VPN, vous devriez passer au protocole L2TP au lieu de PPTP.
Pour cela, dans la section "Interfaces réseau" de votre serveur "NICE-VPN", faites un double clic sur la connexion à la demande "brux".
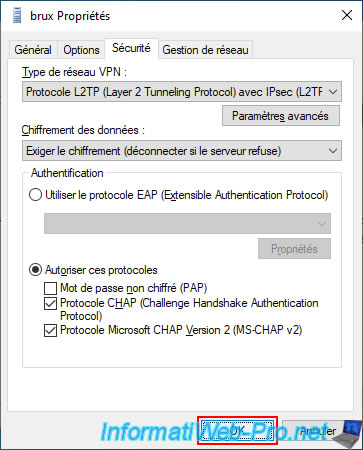
Dans l'onglet "Sécurité", choisissez le type de réseau VPN "Protocole L2TP (Layer 2 Tunneling Protocol) avec IPsec (L2TP/IPsec)".
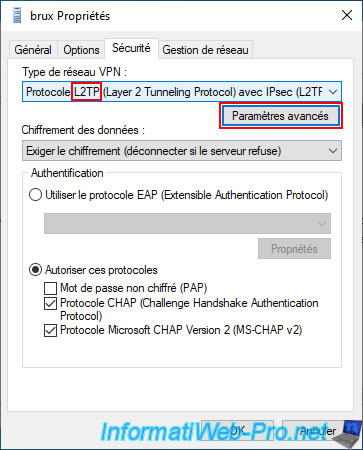
Ensuite, cliquez sur le bouton "Paramètres avancés" situé juste en dessous.
Dans la petite fenêtre "Propriétés avancées" qui apparait, sélectionnez l'option "L2TP" et tapez la clé prépartagée définie sur le serveur VPN distant.
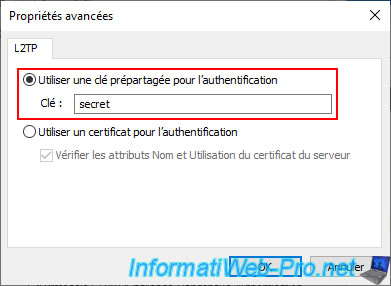
Dans notre cas, pour notre connexion à la demande "brux", nous devons donc spécifier la clé prépartagée définie sur le serveur VPN du site 1 (Bruxelles).
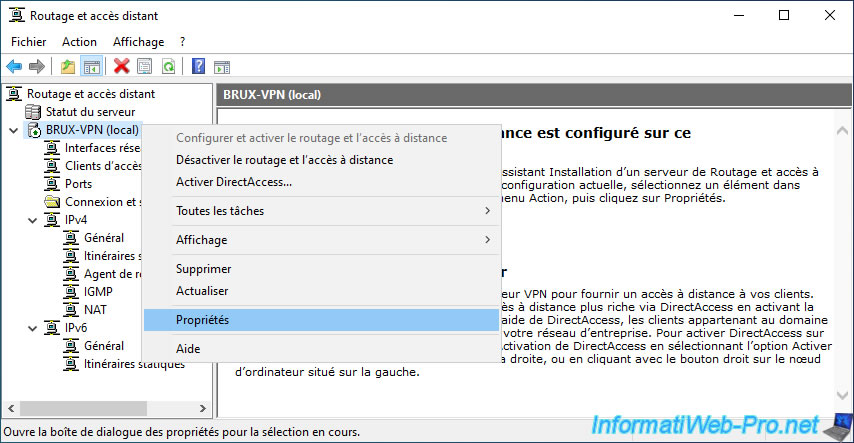
Pour définir cette clé prépartagée (si ce n'est pas déjà fait), faites un clic droit "Propriétés" sur le nom du serveur VPN distant ("BRUX-VPN" dans notre cas).
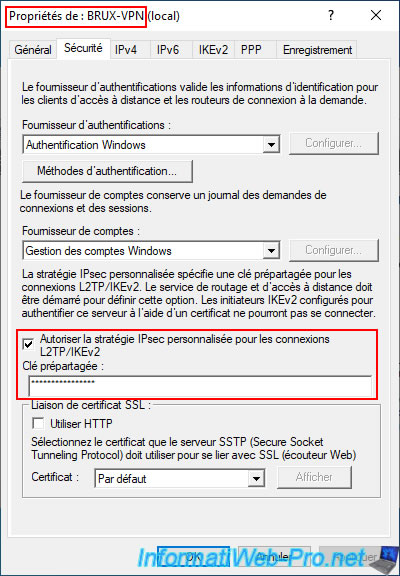
Dans l'onglet "Sécurité", repérez l'option "Autoriser la stratégie IPsec personnalisée ..." et la clé prépartagée à définir.
Si celle-ci est déjà définie, Windows Server ne vous l'affichera pas (par mesure de sécurité) et il n'affichera que des astérisques (*****).
Ensuite, dans les propriétés de la connexion à la demande "brux", cliquez sur OK.
6.2.3. Configurer le routage entre le site 3 (Nice) et le site 1 (Bruxelles)
Bien que votre serveur VPN connaisse le chemin pour accéder au réseau distant (via la connexion à la demande que vous venez de créer), il faut également que l'interface de connexion à la demande soit ajoutée dans le NAT de votre serveur pour que les paquets soient routés correctement.
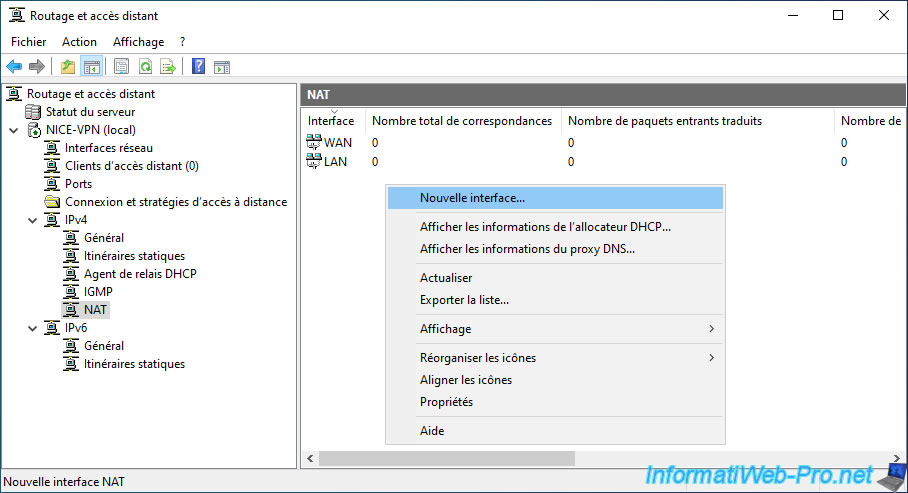
Pour cela, sur le serveur VPN du site 3 (Nice), allez dans la section "IPv4 -> NAT" et faites un clic droit "Nouvelle interface" dans la partie droite.
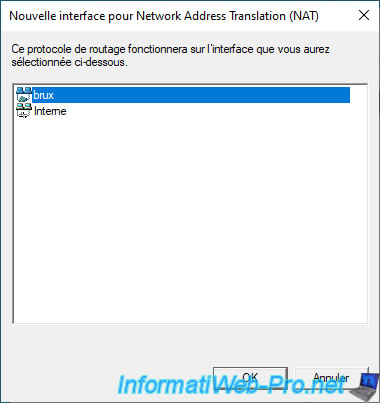
Dans la fenêtre "Nouvelle interface pour Network Address Translation (NAT)", sélectionnez la nouvelle interface de connexion à la demande "brux" que vous venez de créer et cliquez sur OK.
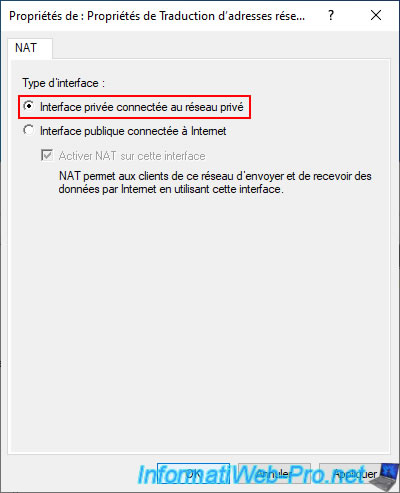
Sélectionnez simplement "Interface privée connectée au réseau privé" et cliquez sur OK.
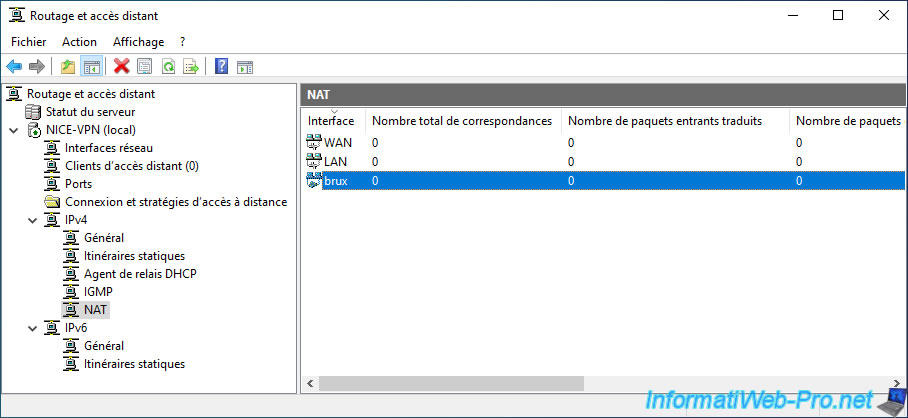
L'interface de connexion à la demande "brux" apparait dans la liste "NAT".
Note : un routeur peut router des paquets entre plusieurs réseaux (même si il y en a plus que 2).
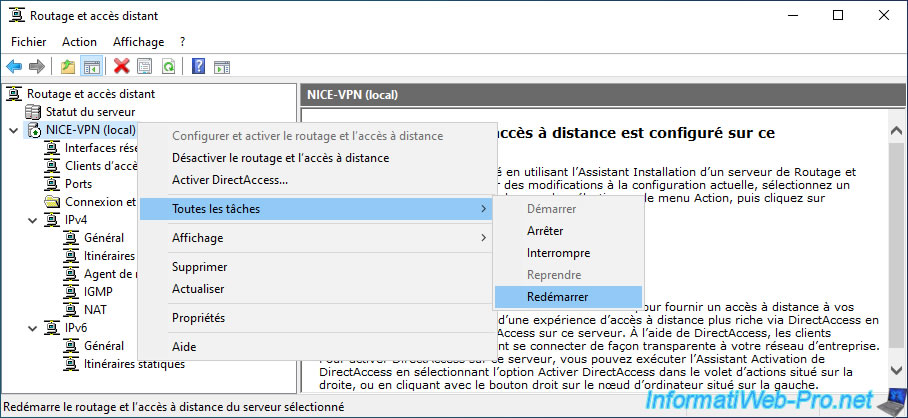
Redémarrez votre serveur VPN.
Partager ce tutoriel
A voir également
-
Windows Server 22/4/2015
WS 2012 - NAT et routage réseau
-
Windows Server 3/12/2016
WS 2012 - Routage et serveur VPN
-
Windows Server 23/11/2017
WS 2012 / 2012 R2 - Routage dynamique (RIPv2)
-
Windows Server 9/12/2016
WS 2022 / 2016 / 2012 - Créer un tunnel VPN site à site (S2S) via PPTP/L2TP
Pas de commentaire