Installer un serveur WSUS réplica sous Windows Server 2022
- Windows Server
- WSUS
- 18 novembre 2026 à 15:39
-

- 6/7

4.5.5. Assigner les ordinateurs sous Win 10 de Bruxelles au groupe WSUS "BruxWin10_Clients" via GPO
De façon très similaire à l'objet GPO précédent, nous allons maintenant créer un nouvel objet GPO permettant d'assigner les ordinateurs sous Windows 10 présents à Bruxelles au groupe WSUS "BruxWin10_Clients".
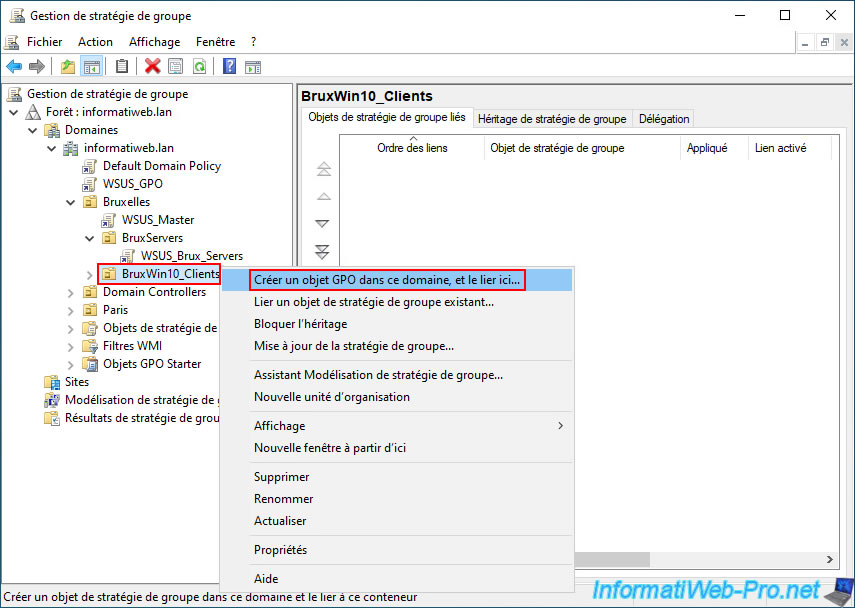
Pour cela, faites un clic droit "Créer un objet GPO dans ce domaine, et le lier ici" sur le dossier "Bruxelles -> BruxWin10_Clients".
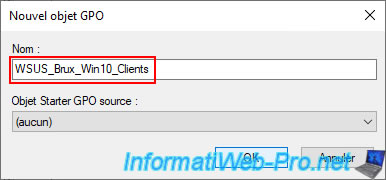
Cette fois-ci, indiquez "WSUS_Brux_Win10_Clients" comme nom pour cet objet GPO.
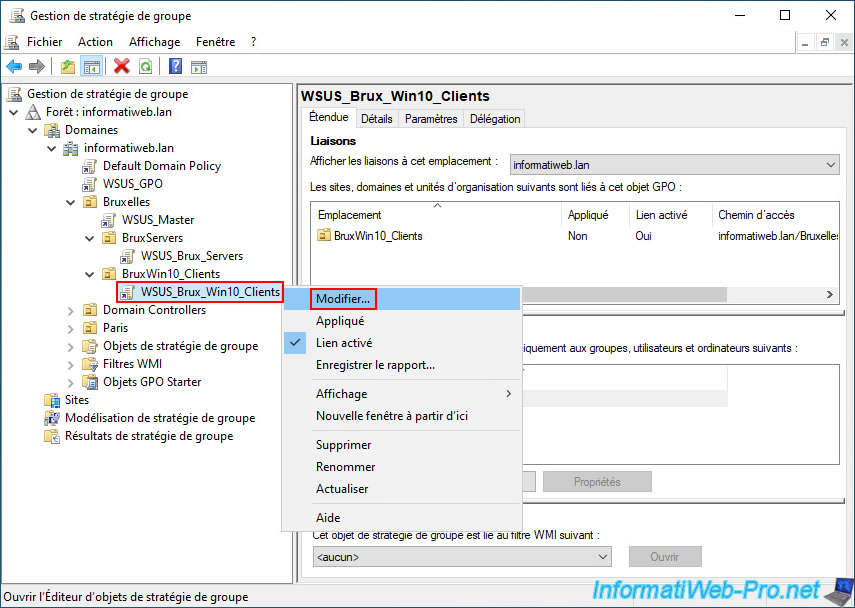
Cette fois-ci, l'objet GPO "WSUS_Brux_Win10_Clients" est simplement lié à l'unité d'organisation "BruxWin10_Clients" et aucun filtre WMI n'y est appliqué (car ce n'est pas nécessaire dans notre cas, mais vous pourriez sélectionner celui pour le site de Bruxelles dans ce cas-ci si vous préférez).
Faites un clic droit "Modifier" sur cet objet GPO "WSUS_Brux_Win10_Clients".
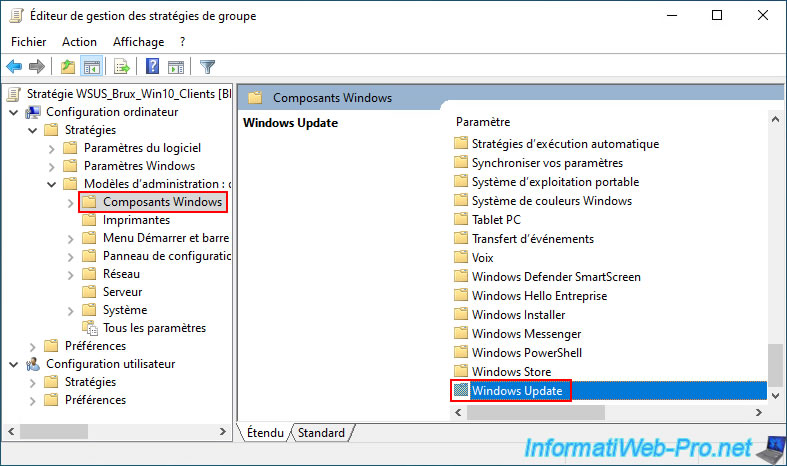
Allez à nouveau dans le dossier "Windows Update" de l'éditeur de GPO pour la configuration ordinateur.
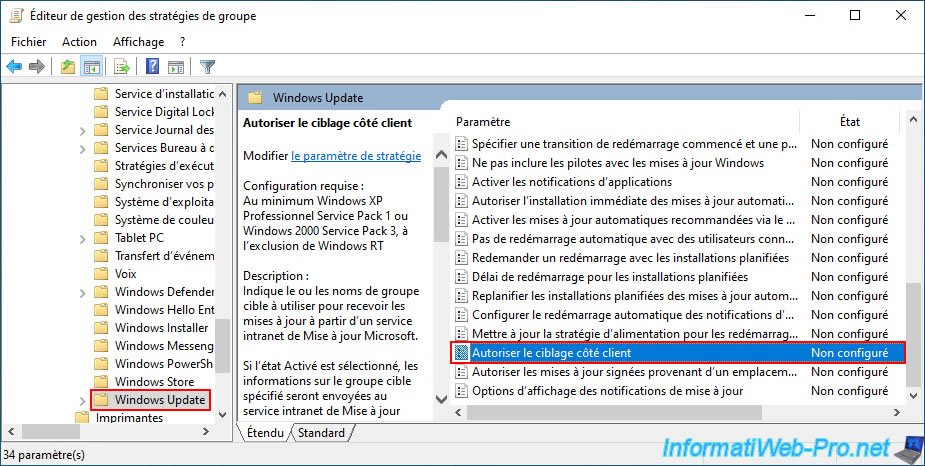
A nouveau, faites un double clic sur la stratégie "Autoriser le ciblage côté client".
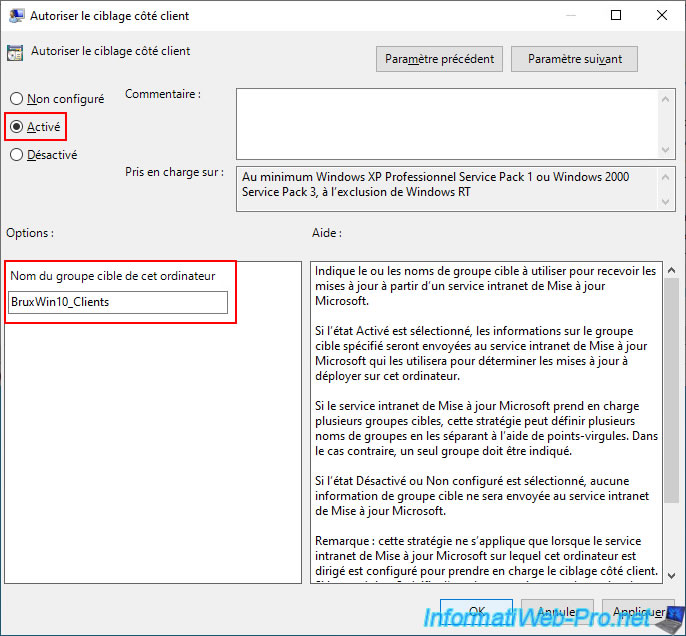
Activez cette stratégie "Autoriser le ciblage côté client" et indiquez cette fois-ci le nom du groupe WSUS "BruxWin10_Clients".
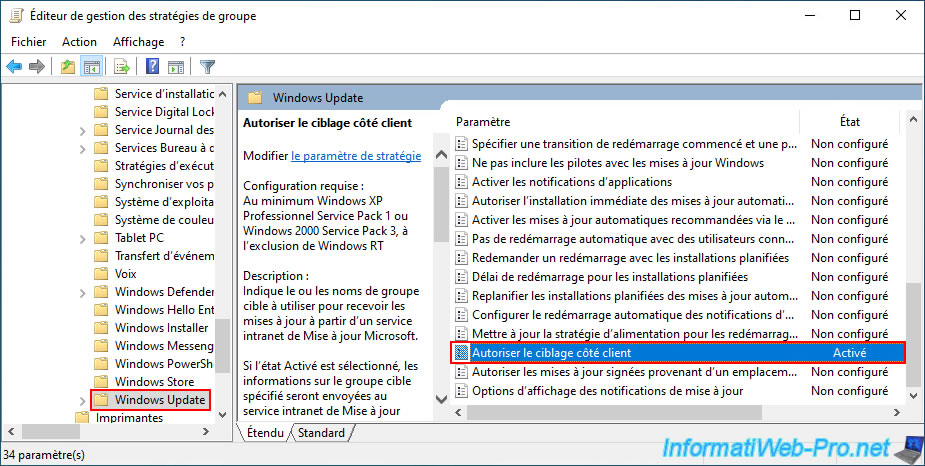
Cette stratégie est activée et configurée.
Ce qui permet à tous les ordinateurs sous Windows 10 situés à Bruxelles d'être automatiquement assignés au groupe WSUS "BruxWin10_Clients".
4.5.6. Assigner les serveurs et ordinateurs de Paris à leurs groupes WSUS respectifs via GPO
Pour le site de Paris, le principe reste le même, excepté que le filtre WMI utilisé sera "AD_Site_Paris" au lieu de "AD_Site_Brux" et les dossiers utilisés seront les sous-dossiers du dossier "Paris".
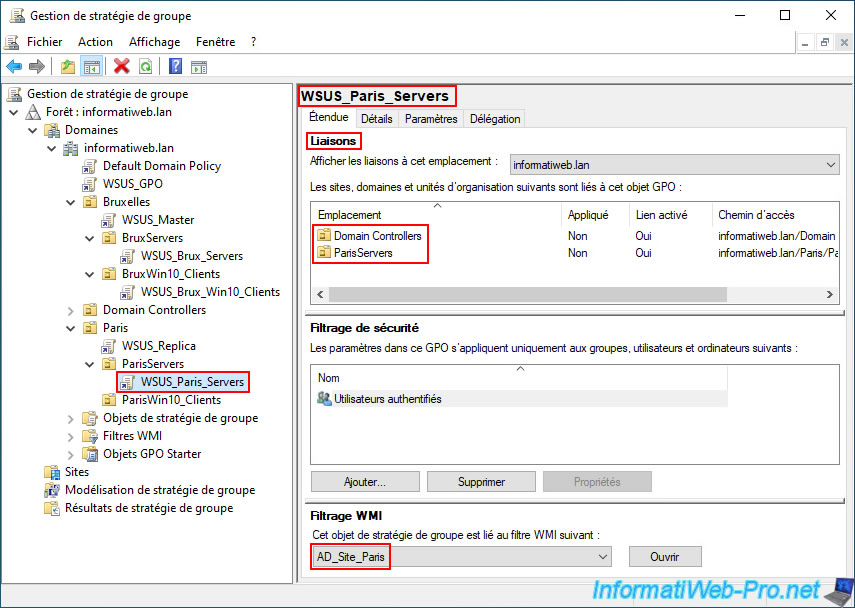
Bref, créez un nouvel objet GPO "WSUS_Paris_Servers" en faisant un clic droit "Créer un objet GPO dans ce domaine, et le lier ici" sur le dossier "ParisServers".
Ensuite, faites un clic droit "Lier un objet de stratégie de groupe existant" sur le dossier "Domain Controllers" pour lier aussi cet objet GPO à ce dossier.
Et pour finir, n'oubliez pas de sélectionner le filtre WMI "AD_Site_Paris" en bas de la fenêtre pour que cela ne s'applique qu'aux serveurs de Paris (y compris uniquement les contrôleurs de domaines de Paris du dossier "Domain Controllers").
Au final, votre objet GPO "WSUS_Paris_Servers" devrait être configuré comme ci-dessous.
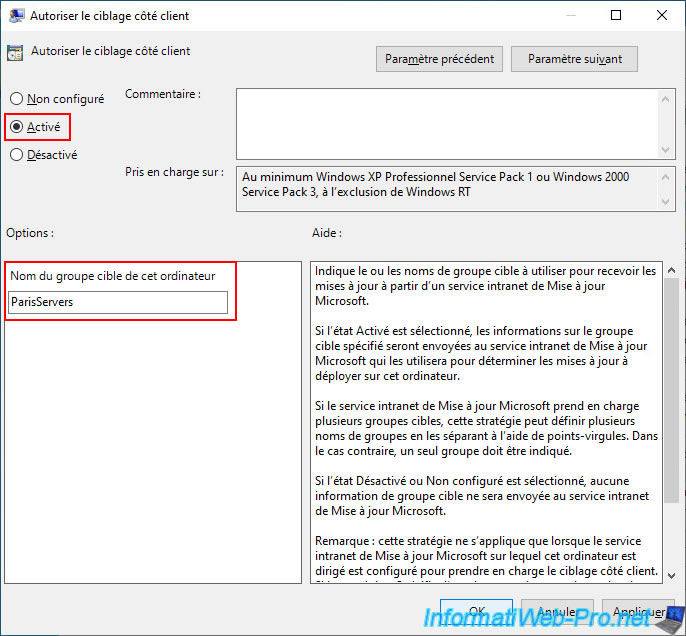
Faites un clic droit "Modifier" sur cet objet GPO, allez à nouveau dans le dossier "Configuration ordinateur -> ... -> Windows Update" et activez la stratégie "Autoriser le ciblage côté client".
Cette fois-ci, indiquez "ParisServers" pour le nom du groupe cible.
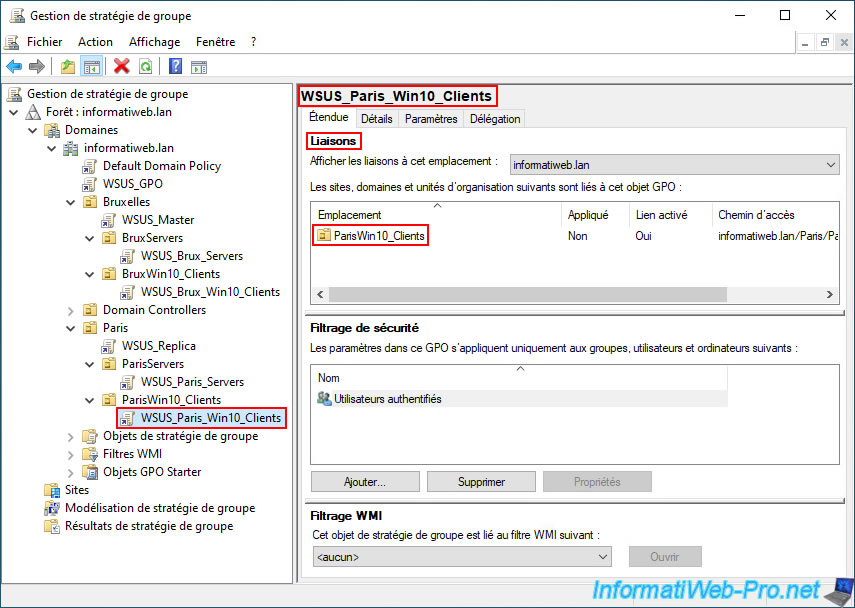
Pour finir, créez un objet GPO nommé "WSUS_Paris_Win10_Clients" en faisant un clic droit "Créer un objet GPO dans ce domaine, et le lier ici" sur le dossier "ParisWin10_Clients".
Note : le filtre WMI n'est pas nécessaire ici (pour les ordinateurs clients de Paris).
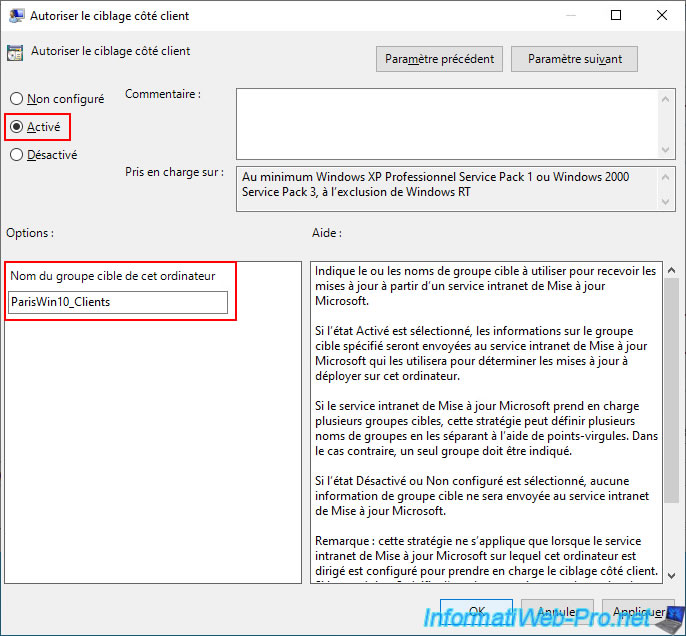
Faites un clic droit "Modifier" sur votre objet GPO "WSUS_Paris_Win10_Clients" et activez la stratégie "Autoriser le ciblage côté client" (pour la configuration ordinateur).
Ensuite, indique le nom du groupe WSUS "ParisWin10_Clients".
4.5.7. Répliquer les stratégies de groupe (GPOs) dans votre infrastructure Active Directory
Attention : lorsque vous utilisez plusieurs contrôleurs de domaine et/ou plusieurs sites Active Directory, il est nécessaire d'attendre que les stratégies de groupe (GPOs) soient répliquées vers tous les contrôleurs de domaine de votre infrastructure Active Directory.
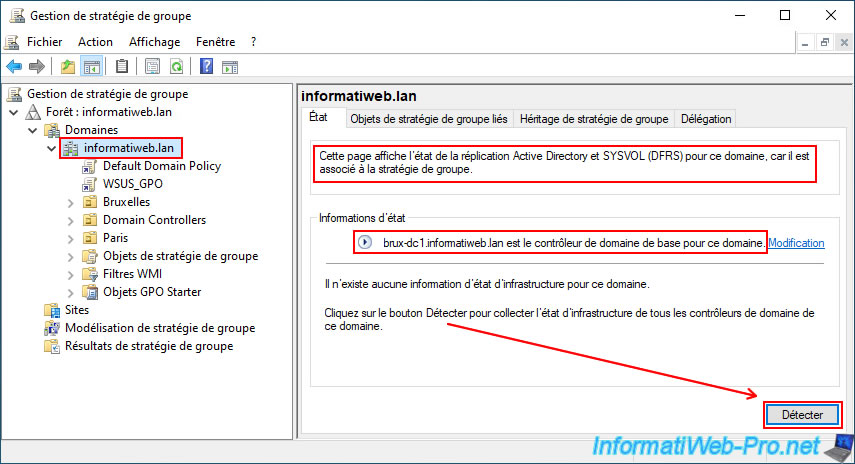
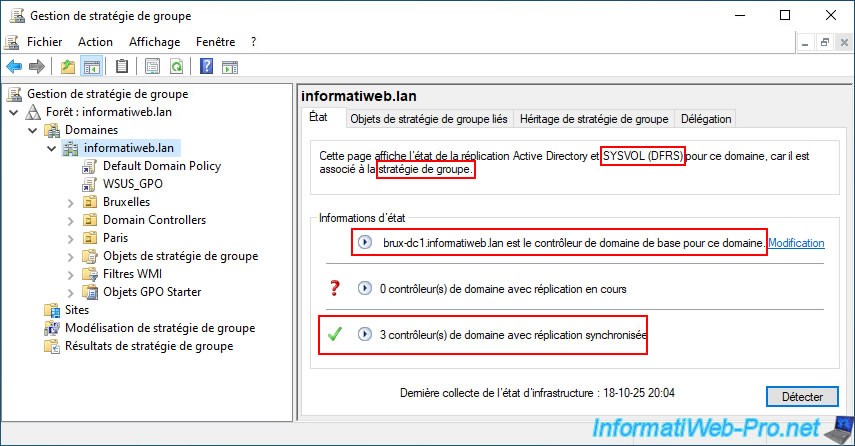
Pour voir le statut de réplication de vos stratégies de groupe (GPOs), sélectionnez votre domaine Active Directory dans la console "Gestion de stratégie de groupe".
Dans l'onglet "Etat", vous pouvez voir que :
- la réplication est gérée de 2 façons différentes : la réplication Active Directory et la réplication du dossier SYSVOL (via DFRS).
- la réplication des données Active Directory (tels que les modifications dans les dossiers de l'AD, les sites AD, les autorisations DHCP créées dans l'AD, ...) est automatique.
Si besoin, la réplication peut être déclenchée immédiatement via la commande "repadmin /syncall /A /e /P". - la réplication du dossier "SYSVOL" via DFRS où sont stockés les objets GPOs que vous venez de créer est automatique.
Néanmoins, cette réplication ne peut pas être forcée (ou du moins pas facilement, sans modifier des objets dans l'AD temporairement) et vous devrez donc patienter un peu le temps que les objets GPO soient répliqués par DFRS dans le dossier "SYSVOL" de chaque contrôleur de domaine AD.
- la réplication des données Active Directory (tels que les modifications dans les dossiers de l'AD, les sites AD, les autorisations DHCP créées dans l'AD, ...) est automatique.
- le serveur "brux-dc1" est le contrôleur de domaine de base pour ce domaine dans notre cas.
En théorie, il s'agit du contrôleur de domaine possédant le rôle FSMO "Emulateur PDC" et en l'occurrence, dans notre cas, il s'agit du 1er contrôleur de domaine qui a été déployé lors du déploiement de notre infrastructure Active Directory.
Par défaut, le statut de réplication n'apparait pas.
Pour que celui-ci apparaisse, il vous suffit de cliquer sur le bouton "Détecter".
Pour le moment, vous pouvez voir que la réplication est en cours sur 2 contrôleurs de domaine et que celle-ci est terminée sur un autre contrôleur de domaine de notre infrastructure Active Directory.
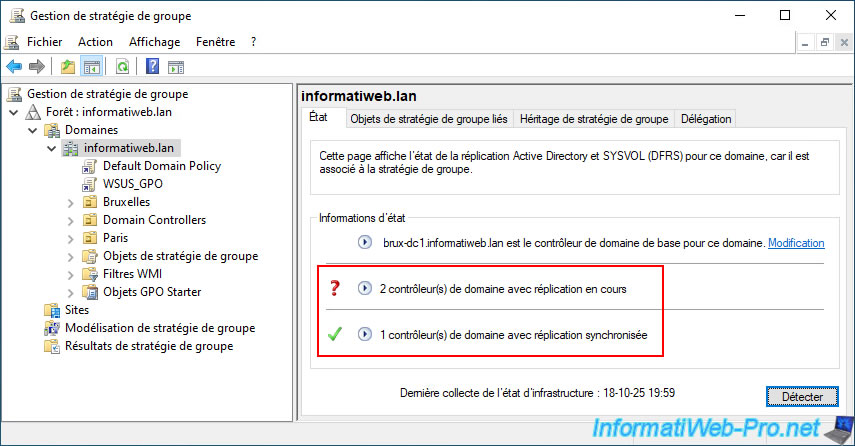
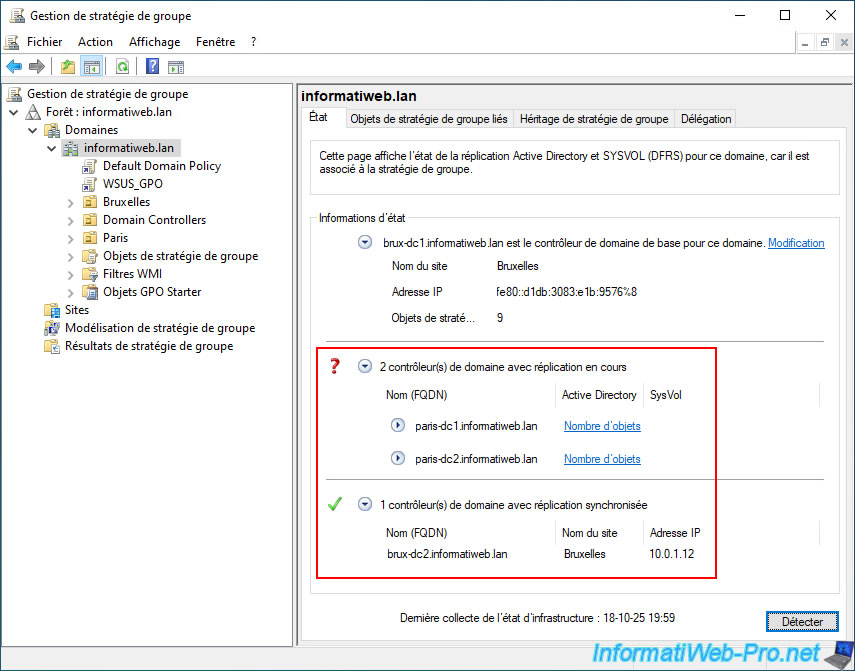
Pour en savoir plus et connaitre les serveurs qui sont déjà synchronisés ou non, cliquez sur la flèche située à gauche de chaque ligne.
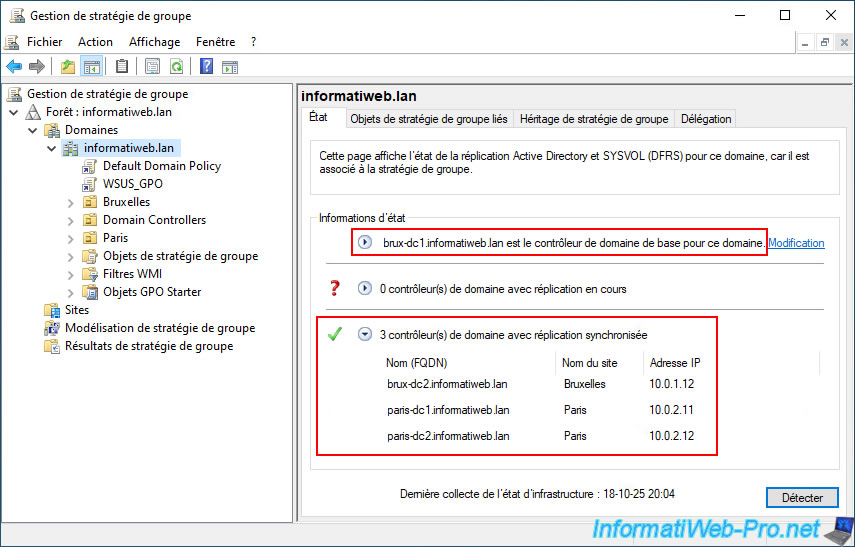
Maintenant, vous pouvez voir que la réplication vers notre 2ème contrôleur de domaine de Bruxelles (brux-dc2) est terminée.
Mais que la synchronisation vers les 2 contrôleurs de domaine du site distant (Paris) est toujours en cours.
Pour tenter d'accélérer la réplication des données de votre contrôleur de domaine où vous avez créé ces nouveaux objets GPO vers tous les autres contrôleurs de domaine de votre infrastructure Active Directory (y compris ceux du site physique distant), tapez la commande ci-dessous.
Batch
repadmin /syncall /A /e /P
Important : cette commande force uniquement la réplication des données Active Directory vers les autres contrôleurs de domaine.
Cette commande ne concerne pas la réplication du dossier "SYSVOL" (contenant notamment les objets GPO) qui est gérée par DFRS.
Mais, ceci est une bonne idée pour tenter d'accélérer la réplication du dossier SYSVOL de l'AD.
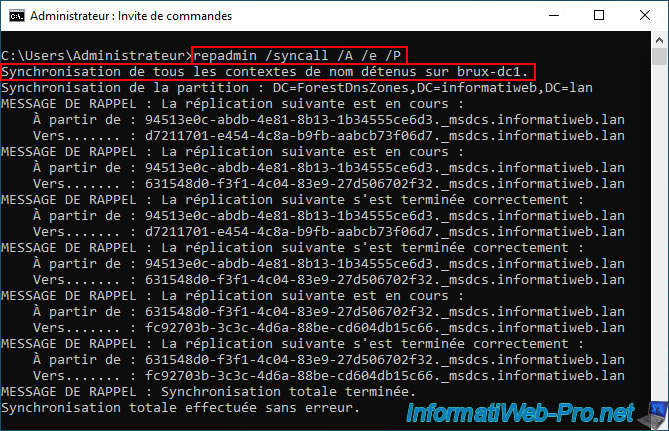
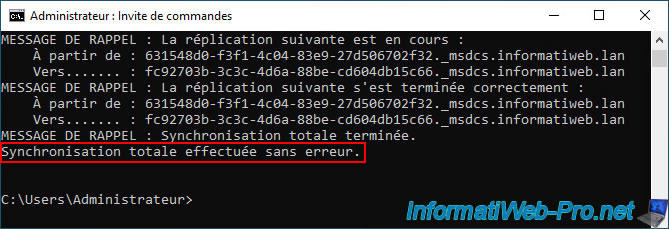
Quelques minutes plus tard, vous devriez constater que la réplication est terminée pour tous vos contrôleurs de domaine.
Attention : cela peut prendre plus de temps en fonction de votre infrastructure Active Directory ou de la quantité de données à répliquer.
Si la réplication ne termine jamais, il est possible que la réplication du dossier "SYSVOL" gérée par DFRS se soit désactivée suite à un conflit.
Dans ce cas, vous devrez effectuer quelques manipulations référencées sur la page "Forcer la synchronisation pour la réplication Sysvol répliquée par la Réplication du système de fichiers (DFSR) - Windows Server | Microsoft Learn".
A nouveau, pour voir les contrôleurs de domaine concernés, cliquez sur l'icône située à gauche de chaque statut.
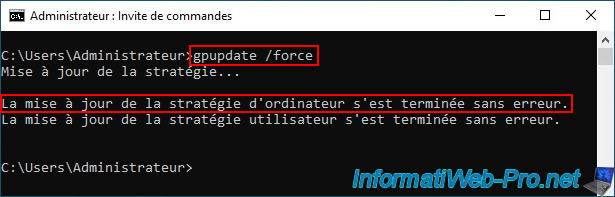
Une fois que tous vos contrôleurs de domaine Active Directory sont à jour (pour cette réplication des objets GPO), vous pourrez forcer la mise à jour des stratégies de groupe (GPO) si vous le souhaitez sur tous vos serveurs et ordinateurs avec la commande habituelle.
Batch
gpupdate /force
Vous devriez voir les messages habituels apparaitre.
Plain Text
Mise à jour de la stratégie...

La mise à jour de la stratégie d'ordinateur s'est terminée sans erreur.
La mise à jour de la stratégie utilisateur s'est terminée sans erreur.
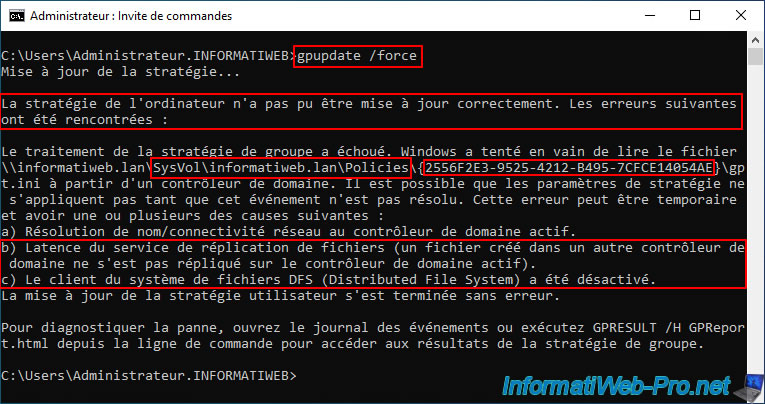
Si la réplication n'est pas terminée, il est possible que la commande "gpupdate /force" vous renvoie une erreur comme ci-dessous.
Ce qui vous explique que Windows n'a pas pu lire un fichier de configuration situé dans un dossier réseau "...\SysVol\informatiweb.lan\Policies\{...}".
En résumé, chaque dossier "Policies\{...}" correspond à un objet GPO et la valeur alpha-numérique entre accolades ({}) correspond à l'identifiant de l'objet GPO concerné.
Le souci est que ce chemin réseau peut pointer sur l'un ou l'autre contrôleur de domaine. Ce qui implique d'attendre que la réplication du dossier "SysVol" vers les autres contrôleurs de domaine soit complète avant d'utiliser la commande "gpupdate /force" sur vos serveurs et ordinateurs.
Plain Text
La stratégie de l'ordinateur n'a pas pu être mise à jour correctement. Les erreurs suivantes ont été rencontrées :

Le traitement de la stratégie de groupe a échoué. Windows a tenté en vain de lire le fichier \\informatiweb.lan\SysVol\informatiweb.lan\Policies\{2556F2E3-9525-4212-B495-7CFCE14054AE}\gpt.ini à partir d'un contrôleur de domaine.
Comme c'est indiqué vers la fin de ce long message d'erreur, cette erreur temporaire peut être due :
- à une latence du service de réplication de fichiers (donc DFRS qui réplique le contenu du dossier "SysVol" régulièrement vers les autres contrôleurs de domaine).
Dans ce cas, il suffit d'attendre quelques minutes supplémentaires et vérifier l'état de réplication des GPOs comme expliqué ci-dessus. - à une désactivation du système DFS (ou plutôt une désactivation de la réplication automatique du dossier "SysVol" géré via DFS).
Dans ce cas, vous devrez effectuer quelques manipulations en suivant le guide de Microsoft cité un peu plus haut dans ce tutoriel.
4.6. Forcer la réplication des groupes WSUS
Comme vous pouvez le voir, dans notre cas, nos 4 groupes WSUS (BruxServers, BruxWin10_Clients, ...) apparaissent sans problème sur notre serveur WSUS maitre "BRUX-WSUS" où ils ont été créés précédemment.
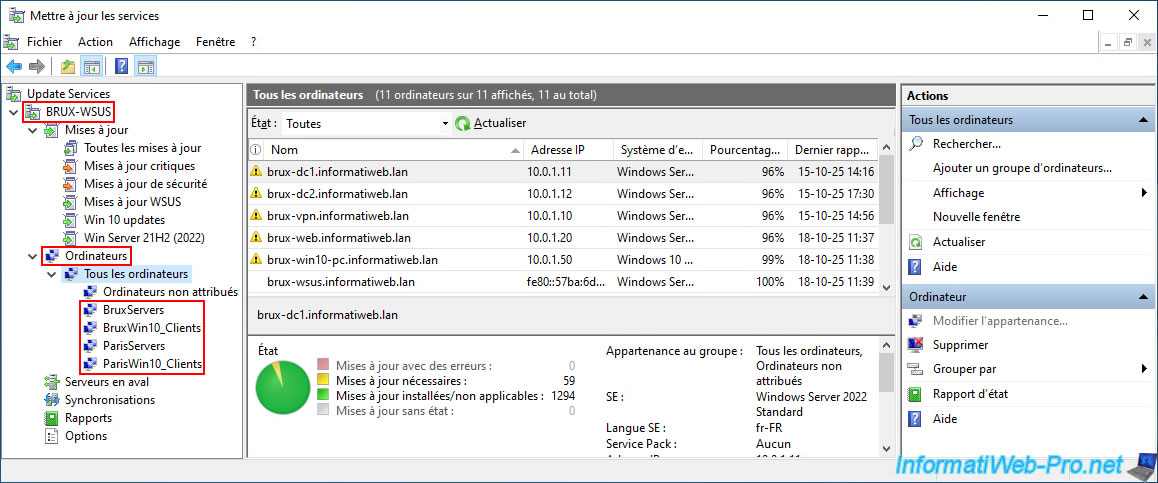
Par contre, ceux-ci n'apparaissent toujours pas sur notre serveur WSUS réplica "PARIS-WSUS" qui dépend de ce serveur WSUS maitre "BRUX-WSUS".
En effet, vous voyez toujours les groupes WSUS qui avaient été créés par le passé sur ce serveur WSUS réplica.
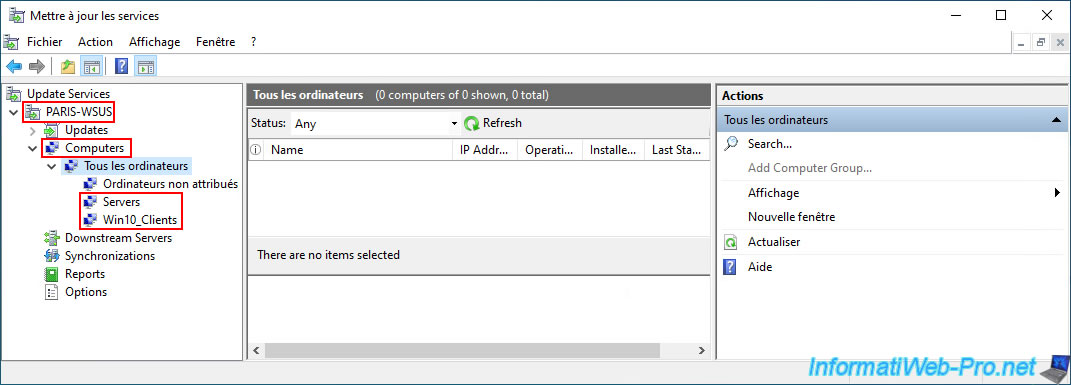
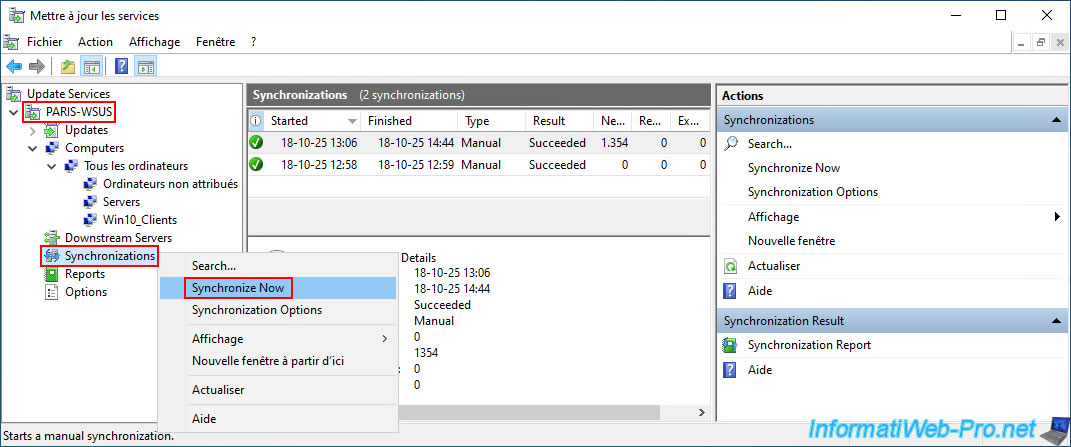
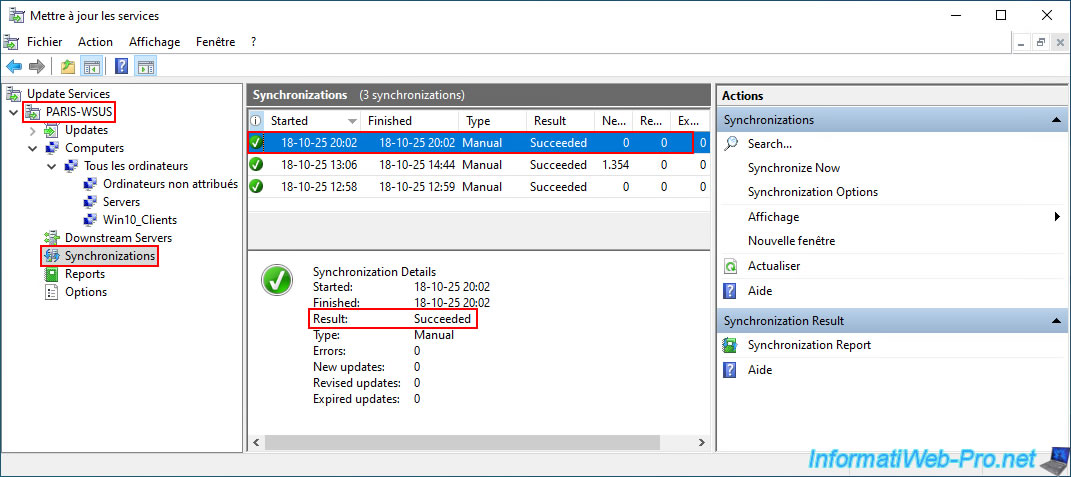
Pour répliquer ces groupes WSUS depuis le serveur WSUS maitre (BRUX-WSUS) vers votre serveur WSUS réplica (PARIS-WSUS), faites simplement un clic droit "Synchronize Now" sur la section "Synchronizations" de votre serveur WSUS réplica (PARIS-WSUS).
Patientez pendant la synchronisation de votre serveur WSUS réplica depuis votre serveur WSUS maitre.
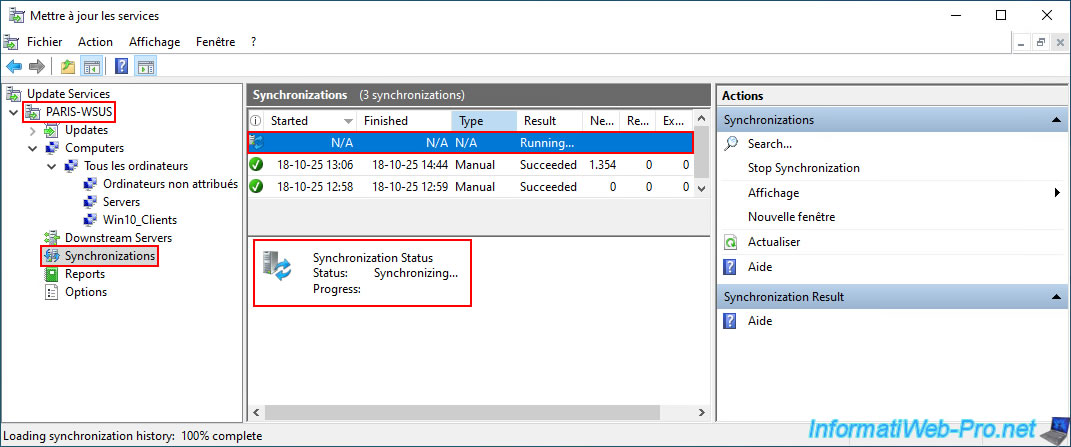
Une fois la synchronisation terminée, le résultat de celle-ci sera "Succeeded".
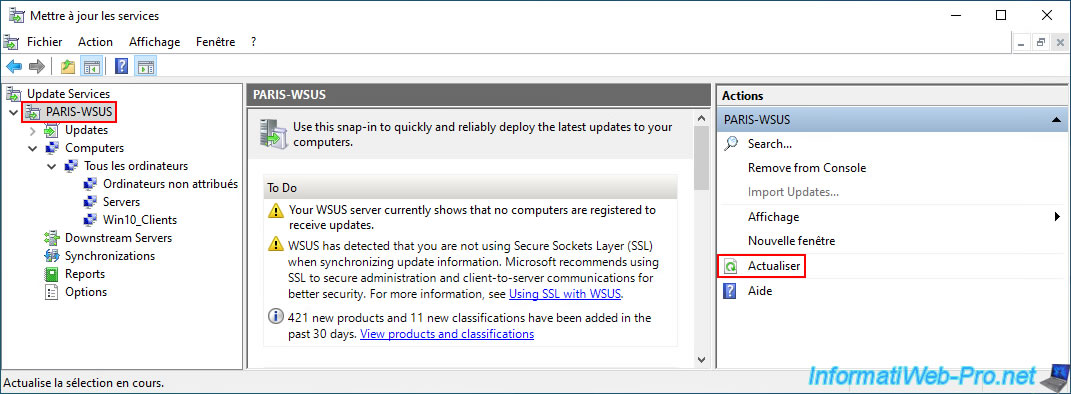
Maintenant, sélectionnez le nom de votre serveur WSUS réplica (PARIS-WSUS) et cliquez sur l'option "Actualiser" (dans la colonne de droite).
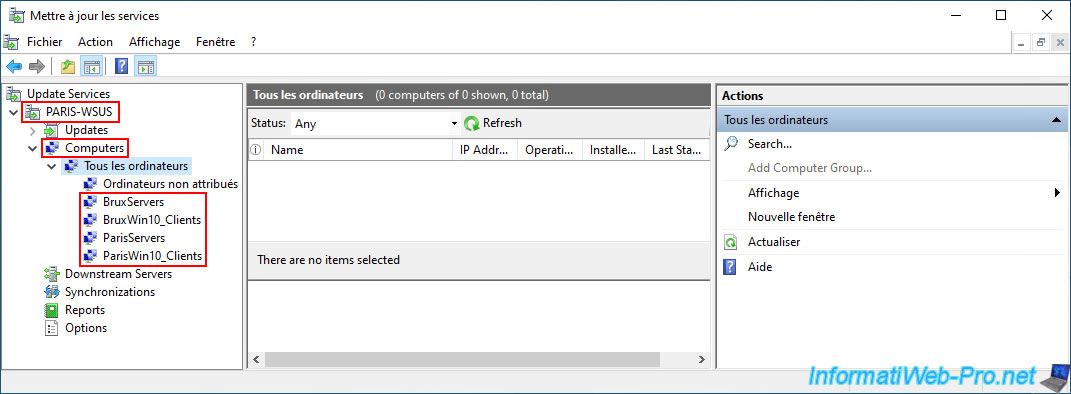
Comme prévu, vos groupes WSUS créés sur le serveur WSUS maitre apparaissent maintenant aussi sur votre serveur WSUS réplica.
Ce qui permettra à vos serveurs et ordinateurs d'apparaitre dans ces groupes si ils se connectent à ce serveur WSUS réplica, plutôt qu'au serveur WSUS maitre (en fonction des objets GPOs appliqués sur eux et donc le site physique où ils se trouvent).
Partager ce tutoriel
A voir également
-
Windows Server 11/11/2026
WS 2022 - WSUS - Installer un serveur WSUS maitre
-
Windows Server 4/11/2026
WS 2022 - WSUS - Qu'est-ce qu'un serveur WSUS ?
Pas de commentaire