Installer un serveur WSUS réplica sous Windows Server 2022
- Windows Server
- WSUS
- 18 novembre 2026 à 15:39
-

- 7/7

5. Vérifiez l'application de vos objets GPO sur vos serveurs et ordinateurs
Etant donné la configuration un peu complexe et le nombre d'objets GPOs utilisés pour gérer les paramètres communs, la connexion des serveurs et ordinateurs au serveur WSUS local (en fonction du site physique où se trouvent ceux-ci) et la gestion des assignements aux différents groupes WSUS créés, il est intéressant de pouvoir contrôler directement sur le poste client si les objets GPO se sont bien appliqués aux bons serveurs et ordinateurs.
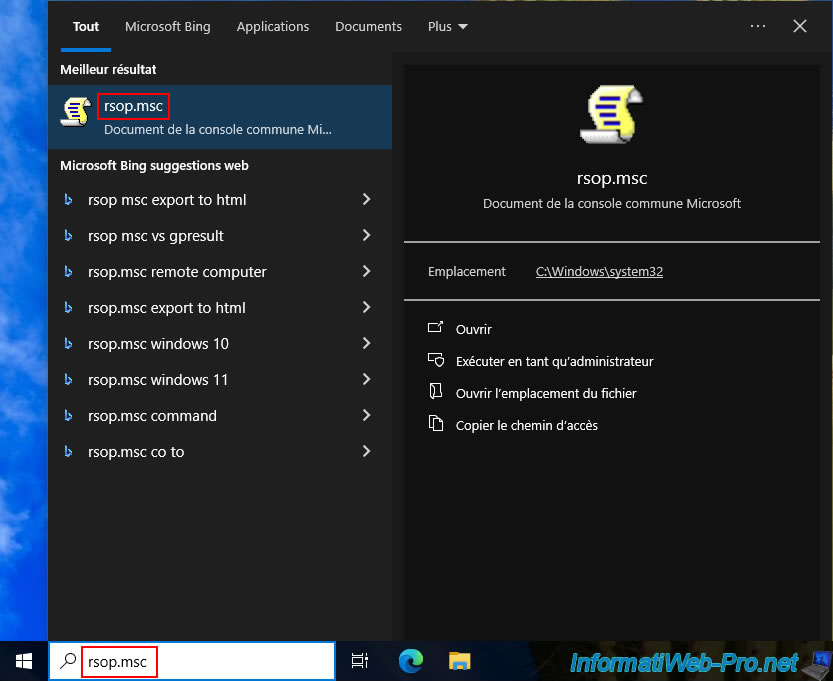
Pour cela, il suffit de se connecter en tant qu'administrateurs sur ces serveurs et ordinateurs et d'utiliser la console "rsop.msc" (comme nous l'avions expliqué dans notre tutoriel "Générer un jeu de stratégies résultant (RSoP) côté client avec un Active Directory sous Windows Server 2016").
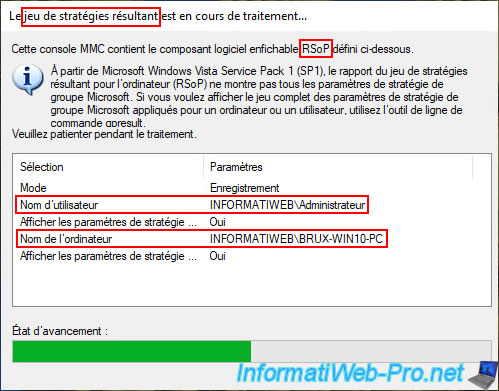
Patientez un peu (environ 30 secondes) tant que la fenêtre "Le jeu de stratégie résultant est en cours de traitement".
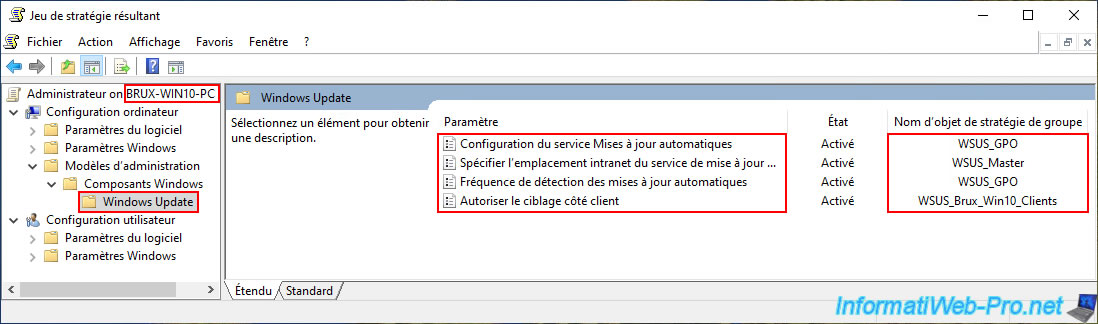
Une fois le traitement du jeu résultant terminé, la fenêtre "Jeu de stratégie résultant" apparaitra.
Notez que celle-ci ressemble à la console "Editeur de stratégie de groupe locale" à la différence près qu'elle n'affiche que ce qui a été modifié comme stratégies sur l'ordinateur ou le serveur où vous exécutez cette console "rsop.msc".
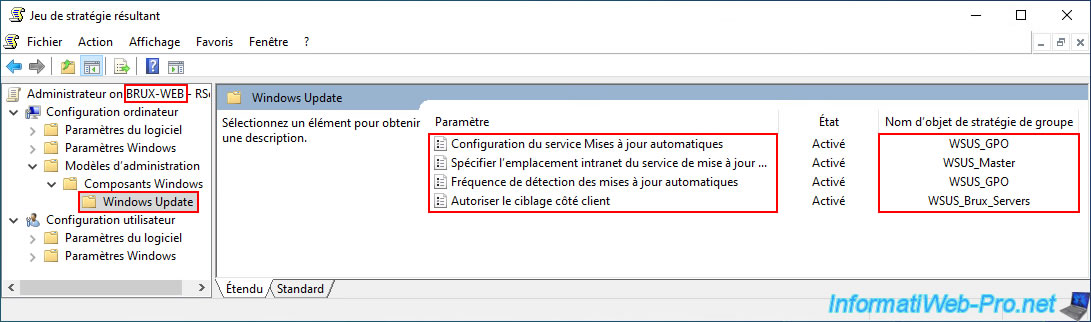
Dans le cas de notre ordinateur client "BRUX-WIN10-PC", vous pouvez voir que 4 stratégies sont activées :
- Configuration du service Mises à jour automatiques : active le téléchargement et l'installation automatique des mises à jour Microsoft (Windows et autres produits Microsoft, si vous l'avez autorisé dans cette stratégie).
Cette stratégie est activée et configurée dans l'objet GPO "WSUS_GPO" créé sur votre contrôleur de domaine Active Directory. - Spécifier l'emplacement intranet du service de mise à jour Microsoft : indique à cet ordinateur à quel serveur WSUS il doit se connecter. Dans notre cas, le serveur WSUS maitre (donc "BRUX-WSUS").
Cette stratégie est activée et configurée dans l'objet GPO "WSUS_Master" (qui s'applique uniquement aux serveurs et ordinateurs du site physique de Bruxelles). - Fréquence de détection des mises à jour automatiques : défini la fréquence (en heures) à laquelle l'ordinateur ou le serveur vérifie ses mises à jour.
Cette stratégie est activée et configurée dans l'objet GPO "WSUS_GPO". - Autoriser le ciblage côté client : défini dans quel groupe WSUS cet ordinateur apparaitra sur le serveur WSUS auquel il se connecte.
Cette stratégie est activée et configurée dans l'objet GPO "WSUS_Brux_Win10_Clients".
Au final, ça signifie que cet ordinateur va se connecter au serveur WSUS maitre (BRUX-WSUS) pour télécharger et installer automatiquement ses mises à jour Microsoft et il apparaitra dans le groupe WSUS "BruxWin10_Clients" (du serveur WSUS maitre).
Pour le contrôleur de domaine "BRUX-DC1", la seule différence par rapport à l'ordinateur ci-dessus est qu'il apparaitra dans le groupe WSUS "BruxServers".
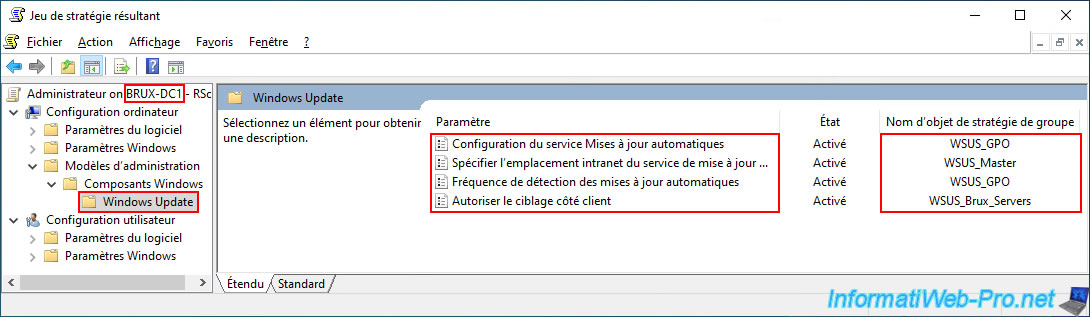
Pour les autres serveurs de Bruxelles (dont "BRUX-WEB"), les stratégies appliquées sont les mêmes que pour les contrôleurs de domaine de Bruxelles (ci-dessus).
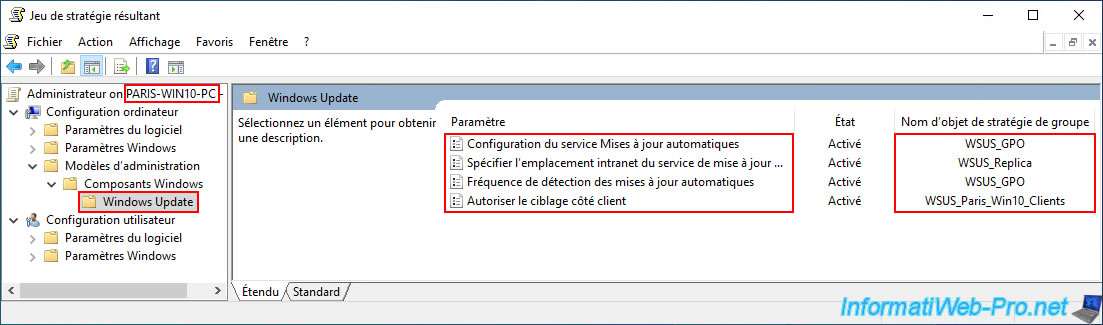
Pour les ordinateurs sous Windows 10 de Paris, vous pouvez voir qu'il va se connecter au serveur WSUS réplica (PARIS-WSUS) pour télécharger et installer automatiquement ses mises à jour Microsoft et il apparaitra dans le groupe WSUS "ParisWin10_Clients" (du serveur WSUS réplica).
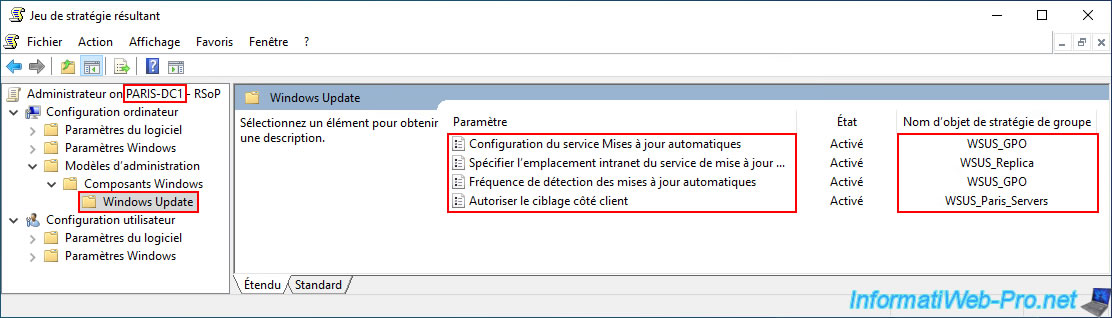
Pour le contrôleur de domaine "PARIS-DC1", la seule différence par rapport à l'ordinateur de Paris ci-dessus est qu'il apparaitra dans le groupe WSUS "ParisServers".
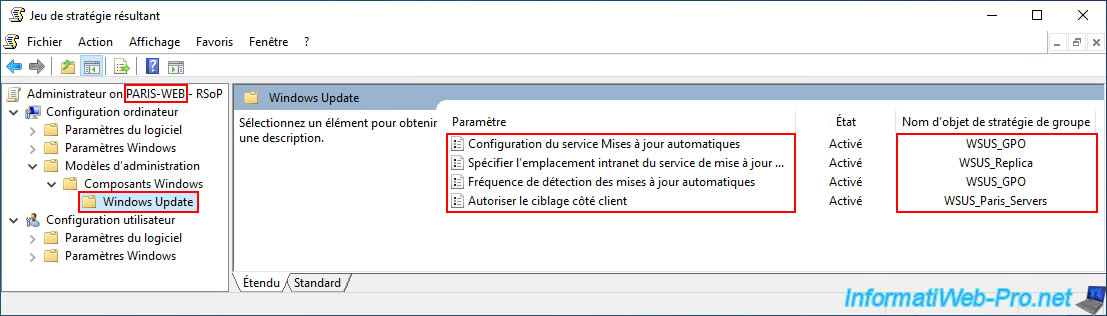
Pour les serveurs de Paris (dont "PARIS-WEB"), les paramètres reçus seront les mêmes que le contrôleur de domaine de Paris.
6. Rechercher les mises à jour sous Windows et Windows Server (avec WSUS comme serveur de MAJ)
Sur vos serveurs et ordinateurs, accédez à "Windows Update" et lancez la recherche des mises à jour.
Note : en production, sachez que cette recherche et ce téléchargement des mises à jour seront automatiques.
Mais, en environnement de test, le but est que vos serveurs et ordinateurs apparaissent sur vos serveurs WSUS, ainsi que dans les groupes WSUS souhaités.
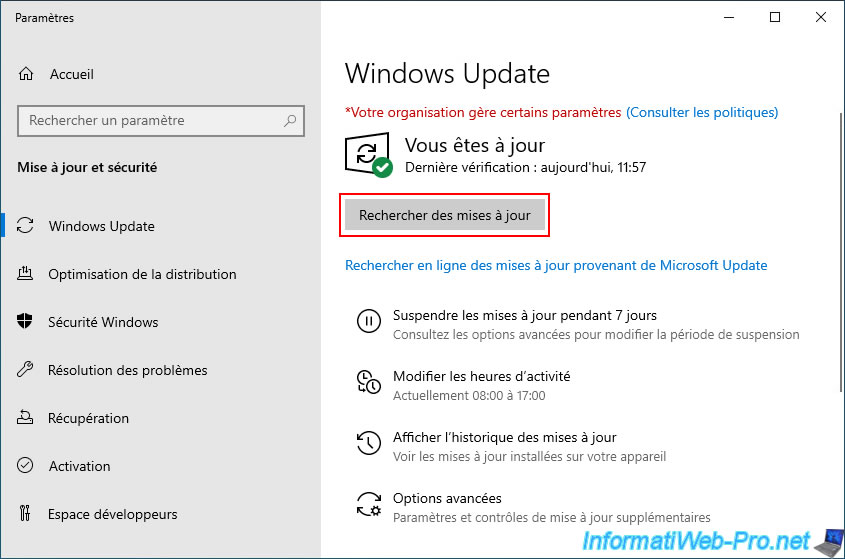
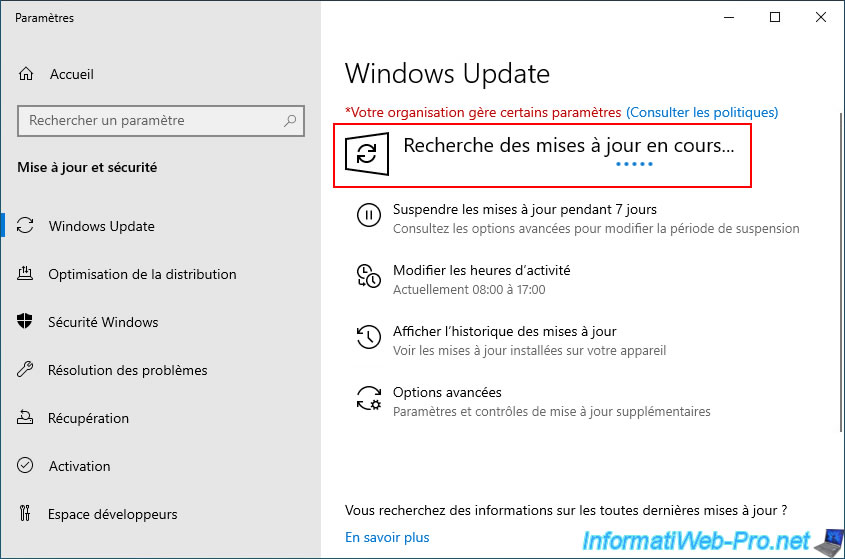
La recherche des mises à jour commence.
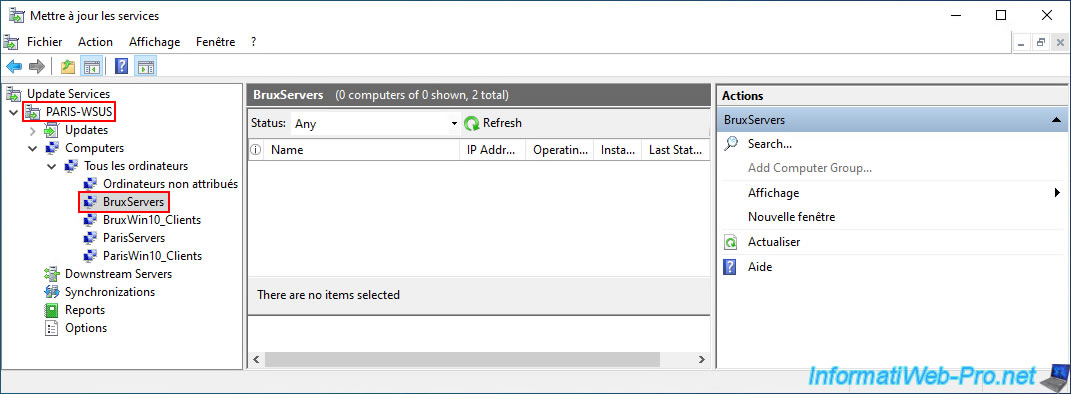
Si vous regardez directement dans les groupes WSUS de vos serveurs WSUS, il est possible que vos serveurs et ordinateurs n'apparaissent pas du tout ou pas tous.
En effet, pour que vos serveurs et ordinateurs apparaissent sur vos serveurs WSUS, il faut d'abord que Windows Update sur ceux-ci recherche leurs mises à jour via vos serveurs WSUS.
De plus, il peut y avoir un petit délai entre le moment où Windows Update a terminé sa recherche de mises à jour et le moment où le serveur ou l'ordinateur concerné apparaitra sur un de vos serveurs WSUS.
Notez que les serveurs et ordinateurs apparaissent surtout sur le serveur WSUS où ils se connecteront.
Donc, si vous accédez au groupe "BruxServers" sur le serveur "PARIS-WSUS", il est normal que rien n'apparaisse.
Par contre, si vous accédez à ce même groupe "BruxServers" sur le serveur "BRUX-WSUS", alors vos serveurs de Bruxelles y apparaitront prochainement.
Après un certain temps et notamment après que Windows Update ait terminé sa recherche de mises à jour sur nos différents serveurs et ordinateurs, vous pouvez voir que nos serveurs de Bruxelles (sous Windows Server 2022) apparaissent dans le groupe WSUS "BruxServers" sur notre serveur WSUS maitre "BRUX-WSUS".

Notre ordinateur sous Windows 10 (brux-win10-pc) situé à Bruxelles apparait dans le groupe WSUS "BruxWin10_Clients" sur notre serveur WSUS maitre "BRUX-WSUS".
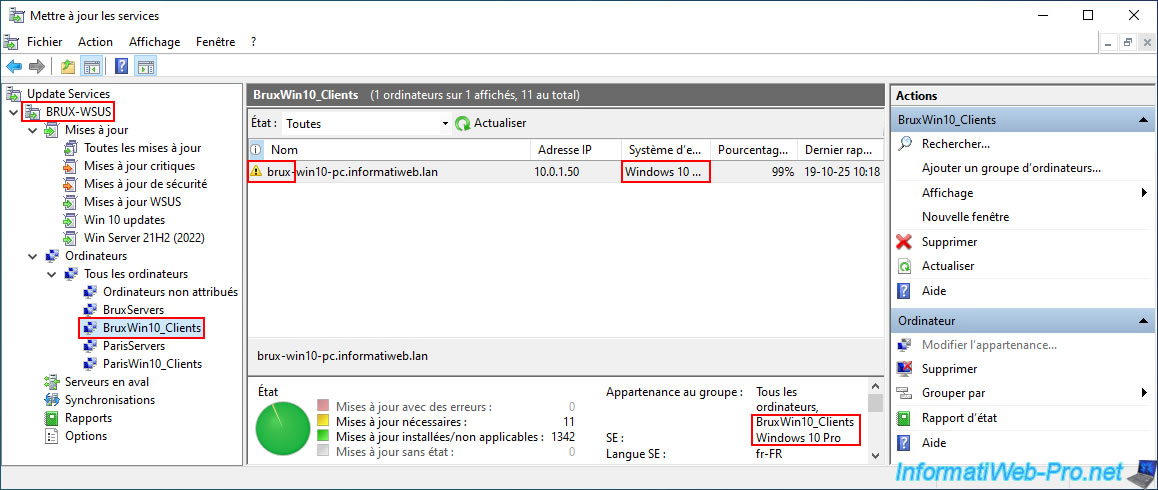
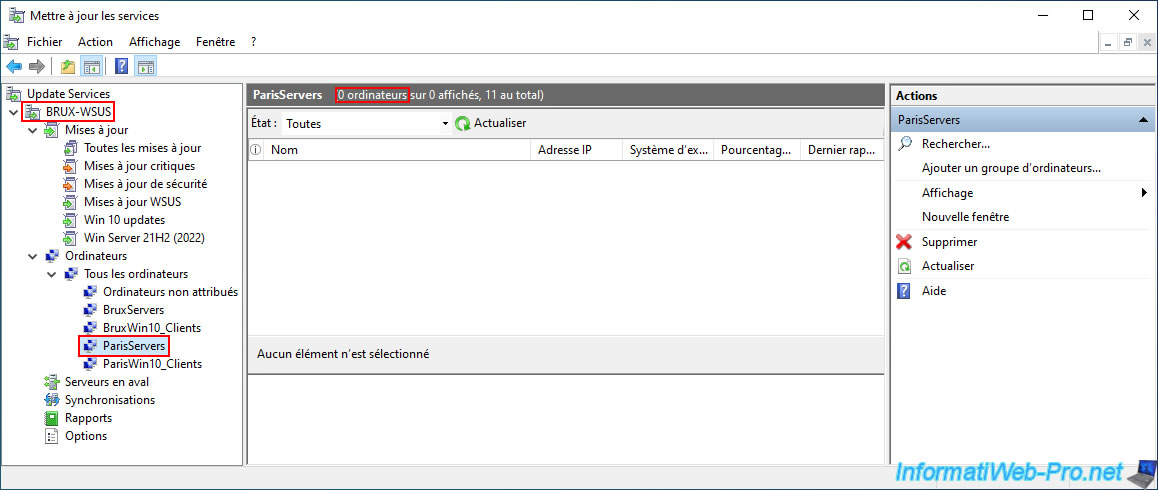
Par contre, vous pouvez remarquer que si nous allons dans le groupe "ParisServers" sur notre serveur WSUS maitre "BRUX-WSUS", rien n'apparait.
Ce qui est normal étant donné que les serveurs de Paris se connectent sur le serveur WSUS réplica "PARIS-WSUS" au lieu du serveur WSUS maitre "BRUX-WSUS".
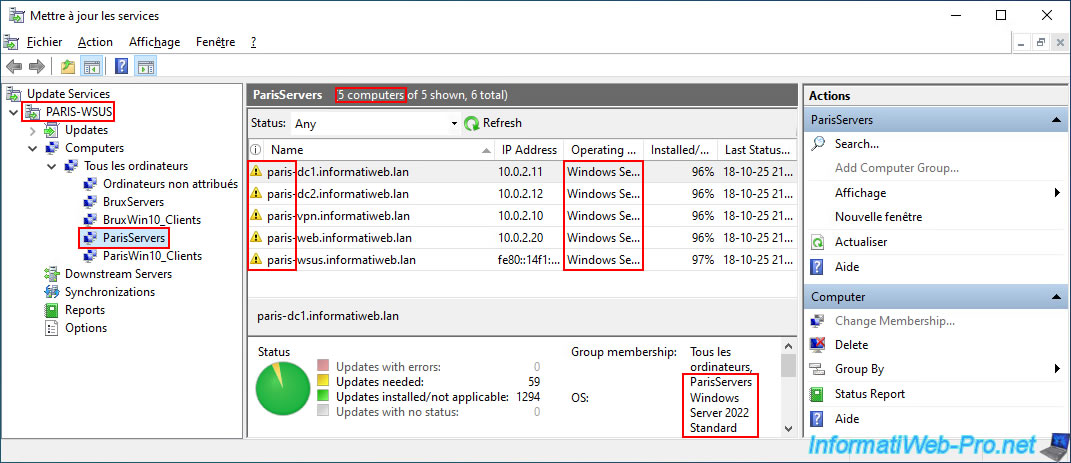
Cette fois-ci, si nous allons dans ce même groupe WSUS "ParisServers", mais sur notre serveur WSUS réplica "PARIS-WSUS", alors nos serveurs de Paris y apparaissent sans problème.
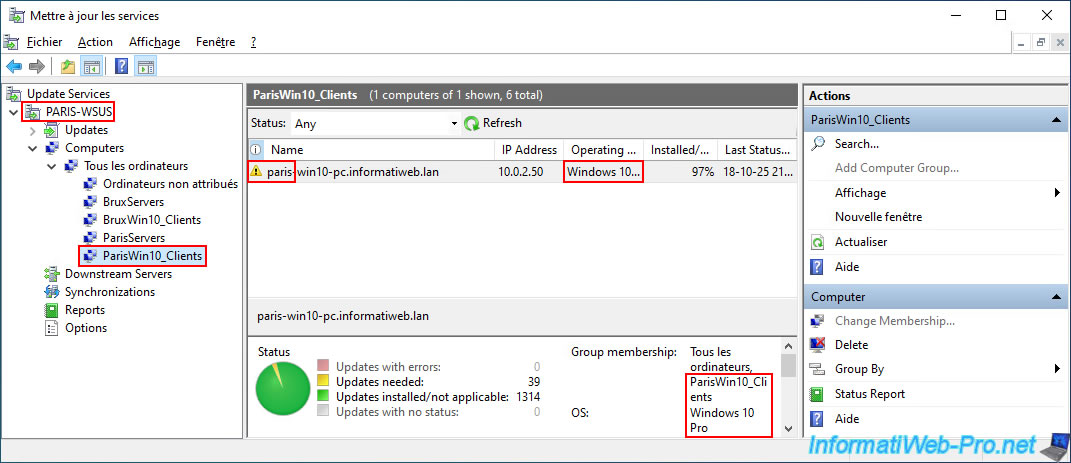
Comme prévu, notre ordinateur sous Windows 10 de Paris (paris-win10-pc) apparait dans notre groupe WSUS "ParisWin10_Clients" de notre serveur WSUS réplica "PARIS-WSUS".
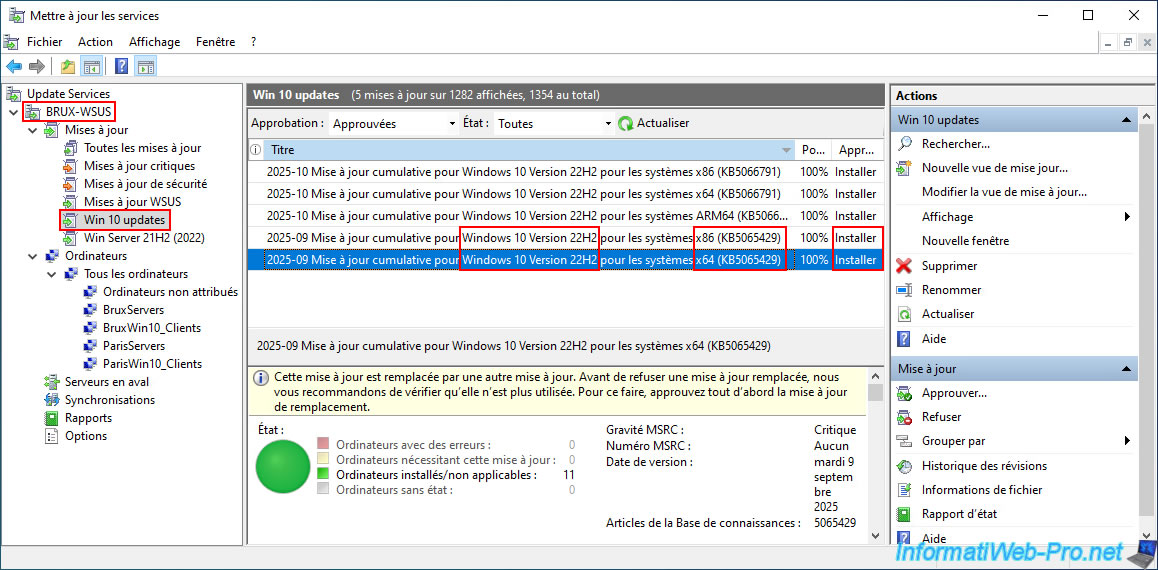
Si certains serveurs et ordinateurs n'apparaissent pas sur vos serveurs WSUS ou qu'ils n'apparaissent pas dans le groupe WSUS souhaité, il peut être nécessaire d'approuver une mise à jour supplémentaire (au hasard) pour que le serveur ou l'ordinateur concerné apparaisse finalement sur un de vos serveurs WSUS ou soit déplacé dans le bon groupe WSUS.
Dans notre cas, nous avons dû approuver une mise à jour pour Windows 10 supplémentaire pour que l'ordinateur de Bruxelles soit finalement déplacé dans le groupe WSUS souhaité (BruxWin10_Clients).
Partager ce tutoriel
A voir également
-
Windows Server 11/11/2026
WS 2022 - WSUS - Installer un serveur WSUS maitre
-
Windows Server 4/11/2026
WS 2022 - WSUS - Qu'est-ce qu'un serveur WSUS ?
Pas de commentaire